Mostrando las entradas con la etiqueta windows. Mostrar todas las entradas

jueves, 11 de abril de 2024


Raspberry Robin distribuido a través de archivos de script de Windows

Los actores de amenazas que distribuyen Raspberry Robin ahora utilizan Windows Script Files (WSF) para propagar el gusano junto con otros métodos, como unidades USB.

HP Threat Research identificó nuevas campañas a partir de marzo de 2024 en las que Raspberry Robin se propagaba a través de archivos de script de Windows altamente ofuscados, utilizando técnicas antianálisis.

Raspberry Robin es un gusano de Windows descubierto por primera vez en 2021. Inicialmente, los actores de amenazas que dependían del gusano lo propagaban a hosts objetivo utilizando medios extraíbles como unidades USB.

A lo largo de los años, los actores de amenazas han utilizado otros vectores de ataque, incluidos archivos comprimidos (.rar, .zip) y anuncios maliciosos, para distribuir el gusano.

En marzo, los piratas informáticos comenzaron a difundirlo a través de Windows Script Files, un tipo de archivo utilizado generalmente por administradores y software legítimo para automatizar tareas dentro de Windows.

Compartieron sus hallazgos en un informe publicado el 10 de abril de 2024.

Decodificando la distribución FSM de Raspberry Robin  

El formato de archivo .wsf admite lenguajes de secuencias de comandos, como JScript y VBScript, que son interpretados por el componente Windows Script Host integrado en el sistema operativo Windows.

Los archivos de script de Windows se ofrecen para descargar a través de varios dominios y subdominios maliciosos controlados por los atacantes.

Aunque no está claro cómo los actores de amenazas atraen a los usuarios a las URL maliciosas, los investigadores de amenazas de HP creen que esto podría deberse a través de spam o campañas de publicidad maliciosa.

El archivo de script actúa como un descargador y utiliza varias técnicas de detección de máquinas virtuales (VM) y antianálisis.

La carga útil final solo se descarga y ejecuta cuando todos estos pasos de evaluación indican que el malware se está ejecutando en un dispositivo real, en lugar de en una zona de pruebas.

El malware también busca los siguientes proveedores de software de seguridad:

  • Kaspersky
  • ESET
  • avast
  • Avira
  • Punto de control
  • Bitdefender

Los investigadores evaluaron que, en el momento del análisis, ningún escáner antivirus de VirusTotal clasificaba esos archivos como maliciosos, lo que demuestra la evasión del malware.
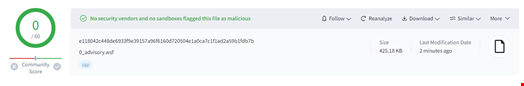

Descargador Raspberry Robin WSF con una tasa de detección del 0% en VirusTotal. Fuente: Investigación de amenazas de HP

“El descargador de WSF está muy ofuscado y utiliza muchas técnicas anti-análisis y anti-VM, lo que permite que el malware evada la detección y ralentice el análisis. Esto es particularmente preocupante dado que Raspberry Robin se ha utilizado como precursor del ransomware operado por humanos. Contrarrestar este malware en las primeras etapas de su cadena de infección debería ser una alta prioridad para los equipos de seguridad”, concluyeron los investigadores.


Fuente: https://www.infosecurity-magazine.com/news/raspberry-robin-windows-script/


Raspberry Robin distribuido a través de archivos de script de Windows


Raspberry Robin distribuido a través de archivos de script de Windows

Los actores de amenazas que distribuyen Raspberry Robin ahora utilizan Windows Script Files (WSF) para propagar el gusano junto con otros métodos, como unidades USB.

HP Threat Research identificó nuevas campañas a partir de marzo de 2024 en las que Raspberry Robin se propagaba a través de archivos de script de Windows altamente ofuscados, utilizando técnicas antianálisis.

Raspberry Robin es un gusano de Windows descubierto por primera vez en 2021. Inicialmente, los actores de amenazas que dependían del gusano lo propagaban a hosts objetivo utilizando medios extraíbles como unidades USB.

A lo largo de los años, los actores de amenazas han utilizado otros vectores de ataque, incluidos archivos comprimidos (.rar, .zip) y anuncios maliciosos, para distribuir el gusano.

En marzo, los piratas informáticos comenzaron a difundirlo a través de Windows Script Files, un tipo de archivo utilizado generalmente por administradores y software legítimo para automatizar tareas dentro de Windows.

Compartieron sus hallazgos en un informe publicado el 10 de abril de 2024.

Decodificando la distribución FSM de Raspberry Robin  

El formato de archivo .wsf admite lenguajes de secuencias de comandos, como JScript y VBScript, que son interpretados por el componente Windows Script Host integrado en el sistema operativo Windows.

Los archivos de script de Windows se ofrecen para descargar a través de varios dominios y subdominios maliciosos controlados por los atacantes.

Aunque no está claro cómo los actores de amenazas atraen a los usuarios a las URL maliciosas, los investigadores de amenazas de HP creen que esto podría deberse a través de spam o campañas de publicidad maliciosa.

El archivo de script actúa como un descargador y utiliza varias técnicas de detección de máquinas virtuales (VM) y antianálisis.

La carga útil final solo se descarga y ejecuta cuando todos estos pasos de evaluación indican que el malware se está ejecutando en un dispositivo real, en lugar de en una zona de pruebas.

El malware también busca los siguientes proveedores de software de seguridad:

  • Kaspersky
  • ESET
  • avast
  • Avira
  • Punto de control
  • Bitdefender

Los investigadores evaluaron que, en el momento del análisis, ningún escáner antivirus de VirusTotal clasificaba esos archivos como maliciosos, lo que demuestra la evasión del malware.


Descargador Raspberry Robin WSF con una tasa de detección del 0% en VirusTotal. Fuente: Investigación de amenazas de HP

“El descargador de WSF está muy ofuscado y utiliza muchas técnicas anti-análisis y anti-VM, lo que permite que el malware evada la detección y ralentice el análisis. Esto es particularmente preocupante dado que Raspberry Robin se ha utilizado como precursor del ransomware operado por humanos. Contrarrestar este malware en las primeras etapas de su cadena de infección debería ser una alta prioridad para los equipos de seguridad”, concluyeron los investigadores.


Fuente: https://www.infosecurity-magazine.com/news/raspberry-robin-windows-script/


viernes, 6 de mayo de 2022


Aunque por norma general, al hablar de actualizaciones de Windows 11, principalmente solemos pensar en las grandes actualizaciones, como la todavía cercana 22H1 y la futura 22H2 Sun Valley 2, estamos acostumbrados a ver otras muchas actualizaciones «menores» entre ambas. Ya sea para resolver algún problema previamente identificado, para mejorar el rendimiento de alguna función o, incluso, para modificar algún aspecto del sistema operativo.

El problema con las actualizaciones, tanto de Windows 11 como de otras versiones y otros sistemas operativos y aplicaciones, y esto no es algo nuevo, es que en ocasiones no están tan pulidas como deberían o, en algunos casos, con algún tipo de incompatibilidad que no ha sido detectada en la fase de pruebas. A este respecto, es cierto que el programa de Insiders de Windows es de gran ayuda, pues se extiende en varios órdenes de magnitud el campo de pruebas, pero incluso así, en más de una ocasión se cuelan estos gremlins que lo complican todo.

Tal es el caso, según confirma la propia compañía, de la actualización  KB5012643. Quizá, especialmente si tienes buena memoria numérica, te resultará familiar, y es que te hablamos de ella hace una semana, más concretamente sobre qué solucionaba un problema que provocaba que Windows 11, en determinados sistemas TPV (terminal punto de venta) pudiera tardar hasta 40 minutos en arrancar y reiniciar. Esa era la de cal (o la de arena, que nunca he sabido cuál es la buena y cuál la mala), la de arena la encontramos en este problema.

La actualización de Windows 11 que quizá deberías desinstalar

Y es que, según ha identificado Microsoft, Windows 11 con esta actualización tiene problemas de compatibilidad con algunos componentes de .NET Framework 3.5, y recomienda a los usuarios que se puedan ver afectados que desinstalen la actualización. O, para quienes prefieran una solución alternativa, Microsoft propone emplear los siguientes comandos en una consola abierta con permisos de administrador:

dism /online /enable-feature /featurename:netfx3 /all
dism /online /enable-feature /featurename:WCF-HTTP-Activation
dism /online /enable-feature /featurename:WCF-NonHTTP-Activation

De momento no existe ningún parche o actualización que solucione este problema, pero vista esta opción manual para reactivar los elementos de .NET Framework que fallan con esta actualización de Windows 11, parece bastante probable que no sea necesario esperar demasiado tiempo para una solución definitiva.

El problema es que que la inmensa mayoría de los usuarios desconocen qué elementos comunes, como estas funciones del framework de Microsoft, utilizan las aplicaciones que emplean en su PC, por lo que no saben si se ven afectados por esta actualización de Windows 11. Microsoft afirma que esta incidencia hará que esas aplicaciones funciones de manera irregular o que no lleguen a funcionar. Así, si eres usuario de Windows 11, has aplicado esa actualización a tu sistema y alguna aplicación ha dejado de funcionar, prueba a desinstalar la actualización para verificar si es por esa razón.

La actualización de Windows 11 que quizá deberías desinstalar


Aunque por norma general, al hablar de actualizaciones de Windows 11, principalmente solemos pensar en las grandes actualizaciones, como la todavía cercana 22H1 y la futura 22H2 Sun Valley 2, estamos acostumbrados a ver otras muchas actualizaciones «menores» entre ambas. Ya sea para resolver algún problema previamente identificado, para mejorar el rendimiento de alguna función o, incluso, para modificar algún aspecto del sistema operativo.

El problema con las actualizaciones, tanto de Windows 11 como de otras versiones y otros sistemas operativos y aplicaciones, y esto no es algo nuevo, es que en ocasiones no están tan pulidas como deberían o, en algunos casos, con algún tipo de incompatibilidad que no ha sido detectada en la fase de pruebas. A este respecto, es cierto que el programa de Insiders de Windows es de gran ayuda, pues se extiende en varios órdenes de magnitud el campo de pruebas, pero incluso así, en más de una ocasión se cuelan estos gremlins que lo complican todo.

Tal es el caso, según confirma la propia compañía, de la actualización  KB5012643. Quizá, especialmente si tienes buena memoria numérica, te resultará familiar, y es que te hablamos de ella hace una semana, más concretamente sobre qué solucionaba un problema que provocaba que Windows 11, en determinados sistemas TPV (terminal punto de venta) pudiera tardar hasta 40 minutos en arrancar y reiniciar. Esa era la de cal (o la de arena, que nunca he sabido cuál es la buena y cuál la mala), la de arena la encontramos en este problema.

La actualización de Windows 11 que quizá deberías desinstalar

Y es que, según ha identificado Microsoft, Windows 11 con esta actualización tiene problemas de compatibilidad con algunos componentes de .NET Framework 3.5, y recomienda a los usuarios que se puedan ver afectados que desinstalen la actualización. O, para quienes prefieran una solución alternativa, Microsoft propone emplear los siguientes comandos en una consola abierta con permisos de administrador:

dism /online /enable-feature /featurename:netfx3 /all
dism /online /enable-feature /featurename:WCF-HTTP-Activation
dism /online /enable-feature /featurename:WCF-NonHTTP-Activation

De momento no existe ningún parche o actualización que solucione este problema, pero vista esta opción manual para reactivar los elementos de .NET Framework que fallan con esta actualización de Windows 11, parece bastante probable que no sea necesario esperar demasiado tiempo para una solución definitiva.

El problema es que que la inmensa mayoría de los usuarios desconocen qué elementos comunes, como estas funciones del framework de Microsoft, utilizan las aplicaciones que emplean en su PC, por lo que no saben si se ven afectados por esta actualización de Windows 11. Microsoft afirma que esta incidencia hará que esas aplicaciones funciones de manera irregular o que no lleguen a funcionar. Así, si eres usuario de Windows 11, has aplicado esa actualización a tu sistema y alguna aplicación ha dejado de funcionar, prueba a desinstalar la actualización para verificar si es por esa razón.

This entry was posted in :


Si te has quejado en alguna ocasión de que el inicio de Windows 11 no es tan rápido como te gustaría, debo decirte que hasta mitades de esta semana había algunas personas que estaban mucho, mucho peor que tú. Y no exagero, es más, seguro que si haces por ponerte en la piel de esas personas, la siguiente ocasión en la que arranques tu PC tendrás la sensación de encontrarte a los mandos de un Formula-1 recién ensamblado para ti.

Ahora bien, es necesario precisar que hablamos de un tipo de usuario muy, muy en particular, no definido por su edad, su sexo, su grupo étnico ni por su filiación política y deportiva. No, el factor diferencial en este caso tiene que ver con las obligaciones laborales. Y es que si revisamos la lista de mejoras de la actualización KB5012643 de Microsoft para Windows 11, entre otras novedades encontramos una que nos deja un tanto sorprendidos:

«Se corrige un problema en el que determinados terminales de punto de venta experimentan retrasos ocasionales en el inicio del so durante el reinicio de hasta 40 minutos.»

Sí, has leído bien y no es un fallo de transcripción. Aunque hasta ahora esto es algo que no había trascendido públicamente, parece que con determinadas combinaciones de software y hardware específicas de este tipo de dispositivos, la configuración de Windows 11 planteaba algún tipo de problema que, como consecuencia inesperada, y también bastante insufrible para los vendedores, se traducía en inicios y reinicios de Windows 11 terriblemente lentos.

¿Hasta 40 minutos para arrancar Windows 11?

Reconozco que, tras leer lo de estos tiempos de arranque, me han venido a la cabeza otros tiempos, concretamente los de unas instalaciones de Windows con multitud de elementos adicionales que se cargaban al inicio sobre discos duros mecánicos de rendimiento moderado y conectados mediante interfaces PATA. Todavía recuerdo encender el PC y aprovechar ese lapso de tiempo para ir a prepararme un café, fumar un cigarrillo charlando con alguien, etcétera.

Y es que es indudable que la llegada primero de las SSD ha supuesto un cambio espectacular a este respecto. Recuerdo perfectamente cuando probé, por primera vez, un Mac con Fusion Drive, un formato de unidad mixto (un mix de disco mecánico y memoria SSD) gestionado de manera inteligente por macOS (entonces Mac OS X). El sistema operativo y los elementos del inicio se almacenaban en la SSD y el arranque era supersónico.

Windows 11, al igual que su predecesor, son sistemas operativos bastante eficientes y, en lo referido a la velocidad de arranque en comparación con macOS, mi experiencia personal es que no tienen da que decirse el uno al otro, pues en ambos casos los inicios son muy rápidos. Me queda poder comparar, a este respecto, Windows 11 con alguna distribución de Linux, pues hace ya algún tiempo que no empleo Ubuntu y Debian (eran mis favoritas) y mis recuerdos no son del todo claros a ese respecto.

Sea como fuere, llama la atención y genera bastante curiosidad tanto la causa de este problema de Windows 11, afortunadamente ya resuelto, como imaginar el modo en el que los negocios afectados por este problema habrán convivido con el mismo. Porque una cosa es poder prepararte un café en el tiempo que tarda en arrancar el PC, otra muy distinta es que te de tiempo a cocinar y hornear unas galletas para acompañarlo.

Fuente:https://www.muycomputer.com/

¿Hasta 40 minutos para arrancar Windows 11?


Si te has quejado en alguna ocasión de que el inicio de Windows 11 no es tan rápido como te gustaría, debo decirte que hasta mitades de esta semana había algunas personas que estaban mucho, mucho peor que tú. Y no exagero, es más, seguro que si haces por ponerte en la piel de esas personas, la siguiente ocasión en la que arranques tu PC tendrás la sensación de encontrarte a los mandos de un Formula-1 recién ensamblado para ti.

Ahora bien, es necesario precisar que hablamos de un tipo de usuario muy, muy en particular, no definido por su edad, su sexo, su grupo étnico ni por su filiación política y deportiva. No, el factor diferencial en este caso tiene que ver con las obligaciones laborales. Y es que si revisamos la lista de mejoras de la actualización KB5012643 de Microsoft para Windows 11, entre otras novedades encontramos una que nos deja un tanto sorprendidos:

«Se corrige un problema en el que determinados terminales de punto de venta experimentan retrasos ocasionales en el inicio del so durante el reinicio de hasta 40 minutos.»

Sí, has leído bien y no es un fallo de transcripción. Aunque hasta ahora esto es algo que no había trascendido públicamente, parece que con determinadas combinaciones de software y hardware específicas de este tipo de dispositivos, la configuración de Windows 11 planteaba algún tipo de problema que, como consecuencia inesperada, y también bastante insufrible para los vendedores, se traducía en inicios y reinicios de Windows 11 terriblemente lentos.

¿Hasta 40 minutos para arrancar Windows 11?

Reconozco que, tras leer lo de estos tiempos de arranque, me han venido a la cabeza otros tiempos, concretamente los de unas instalaciones de Windows con multitud de elementos adicionales que se cargaban al inicio sobre discos duros mecánicos de rendimiento moderado y conectados mediante interfaces PATA. Todavía recuerdo encender el PC y aprovechar ese lapso de tiempo para ir a prepararme un café, fumar un cigarrillo charlando con alguien, etcétera.

Y es que es indudable que la llegada primero de las SSD ha supuesto un cambio espectacular a este respecto. Recuerdo perfectamente cuando probé, por primera vez, un Mac con Fusion Drive, un formato de unidad mixto (un mix de disco mecánico y memoria SSD) gestionado de manera inteligente por macOS (entonces Mac OS X). El sistema operativo y los elementos del inicio se almacenaban en la SSD y el arranque era supersónico.

Windows 11, al igual que su predecesor, son sistemas operativos bastante eficientes y, en lo referido a la velocidad de arranque en comparación con macOS, mi experiencia personal es que no tienen da que decirse el uno al otro, pues en ambos casos los inicios son muy rápidos. Me queda poder comparar, a este respecto, Windows 11 con alguna distribución de Linux, pues hace ya algún tiempo que no empleo Ubuntu y Debian (eran mis favoritas) y mis recuerdos no son del todo claros a ese respecto.

Sea como fuere, llama la atención y genera bastante curiosidad tanto la causa de este problema de Windows 11, afortunadamente ya resuelto, como imaginar el modo en el que los negocios afectados por este problema habrán convivido con el mismo. Porque una cosa es poder prepararte un café en el tiempo que tarda en arrancar el PC, otra muy distinta es que te de tiempo a cocinar y hornear unas galletas para acompañarlo.

Fuente:https://www.muycomputer.com/

This entry was posted in :


El crecimiento de Windows 11 se ha estancado, o al menos eso es lo que muestran los datos de AdDuplex, firma de análisis que sigue mensualmente la adopción de sistemas Windows y que confirma lo que ya se venía viendo en las últimas fechas: a la nueva versión del sistema operativo de Microsoft le está costando lo suyo arañar unas décimas del pastel que se reparten sus otras versiones.

Por contrastarlo con una información de una fuente diferente, hace tan solo un par de semanas que nos hacíamos eco de otra medición que no daba pie al optimismo en lo que a la recepción de Windows 11 se refiere. En ese caso, hablábamos de la adopción del sistema en el sector profesional, pero la muestra era lo suficiente importante como para tenerla en consideración al incluir más de 10 millones de dispositivos.

En el caso que nos ocupa, sin embargo, se trata una vez más de los datos de la compañía AdDuplex, que a su favor tiene el dedicarse a ello desde hace bastante tiempo. En cuanto al tipo de información que manejan, no hay una cifra redonda concreta del número de equipos que componen la muestra, pero tampoco tiene que ser pocos, habida cuenta de que estraen sus estadísticas de las en torno a cinco mil aplicaciones de Windows Store que monitorea.

Sea como fuere, la tendencia se mantiene a la baja desde hace un par de meses mes, siempre según los datos de AdDuplex, y si Windows 11 apenas creció un 0,1% en marzo, en abril habría subido hasta el 0,3%, un aumento ridículo por lo demás. De acuerdo a los datos de la compañía, Windows 11 tendría ya un 19,7% de cuota de cuota de mercado… Pero no te líes, que el porcentaje tiene truco.

windows 11

Imagen: gHacks | AdDuplex

A saber: AdDuplex solo incluye en sus estadísticas a Windows 10 y Windows 11, de ahí la disparidad de los porcentajes en comparación a otras mediciones. Lo cual quiere decir que de incluirse el resto de versiones del sistema operativo de Microsoft que siguen presentes en el mercado, la nota hubiese sido sensiblemente más baja. ¿Tanto como mostraban las estadísticas profesionales señaladas más arriba? Tampoco lo parece.

De hecho, si acudimos a otra fuente de datos como Statcounter, por ejemplo, otorga a Windows 11 un 8,45% de cuota, solo por debajo de Windows 10 (74,82%) y Windows 7 (12,11%); superando con holgura a Windows 8.1 (3,01%), Windows 8 (0,92%) y Windows XP (0,44%). Con datos de marzo e incluyendo únicamente a la plataforma de Microsoft, ojo.

¿Por qué Windows 11 no tiene más tirón? Las razones son de sobra conocidas: requisitos restrictivos que dejan sin posibilidad de actualización a millones de equipos válidos, cambios menores en comparación con Windows 10 -una versión que ahora se encuentra en su mejor momento-, problemas adicionales a los que ya padecen de manera más habitual de los deseable los usuarios de Windows 10… En definitiva, un poco de todo.

Pero lo verdaderamente sangrante es el tema de los requisitos que bien haría Microsoft en abordar de manera decidida, porque se supone que Windows 10 concluye su soporte en 2025 y si se creen en Redmond que los muchos millones de usuarios con equipos que funcionan perfectamente, pero que simplemente no pueden con Windows 11, los van a renovar solo para poder saltar de versión… Están muy equivocados.

Fuente: https://www.muycomputer.com/

NOTICIASEl crecimiento de Windows 11 se ha estancado y no es ninguna sorpresa


El crecimiento de Windows 11 se ha estancado, o al menos eso es lo que muestran los datos de AdDuplex, firma de análisis que sigue mensualmente la adopción de sistemas Windows y que confirma lo que ya se venía viendo en las últimas fechas: a la nueva versión del sistema operativo de Microsoft le está costando lo suyo arañar unas décimas del pastel que se reparten sus otras versiones.

Por contrastarlo con una información de una fuente diferente, hace tan solo un par de semanas que nos hacíamos eco de otra medición que no daba pie al optimismo en lo que a la recepción de Windows 11 se refiere. En ese caso, hablábamos de la adopción del sistema en el sector profesional, pero la muestra era lo suficiente importante como para tenerla en consideración al incluir más de 10 millones de dispositivos.

En el caso que nos ocupa, sin embargo, se trata una vez más de los datos de la compañía AdDuplex, que a su favor tiene el dedicarse a ello desde hace bastante tiempo. En cuanto al tipo de información que manejan, no hay una cifra redonda concreta del número de equipos que componen la muestra, pero tampoco tiene que ser pocos, habida cuenta de que estraen sus estadísticas de las en torno a cinco mil aplicaciones de Windows Store que monitorea.

Sea como fuere, la tendencia se mantiene a la baja desde hace un par de meses mes, siempre según los datos de AdDuplex, y si Windows 11 apenas creció un 0,1% en marzo, en abril habría subido hasta el 0,3%, un aumento ridículo por lo demás. De acuerdo a los datos de la compañía, Windows 11 tendría ya un 19,7% de cuota de cuota de mercado… Pero no te líes, que el porcentaje tiene truco.

windows 11

Imagen: gHacks | AdDuplex

A saber: AdDuplex solo incluye en sus estadísticas a Windows 10 y Windows 11, de ahí la disparidad de los porcentajes en comparación a otras mediciones. Lo cual quiere decir que de incluirse el resto de versiones del sistema operativo de Microsoft que siguen presentes en el mercado, la nota hubiese sido sensiblemente más baja. ¿Tanto como mostraban las estadísticas profesionales señaladas más arriba? Tampoco lo parece.

De hecho, si acudimos a otra fuente de datos como Statcounter, por ejemplo, otorga a Windows 11 un 8,45% de cuota, solo por debajo de Windows 10 (74,82%) y Windows 7 (12,11%); superando con holgura a Windows 8.1 (3,01%), Windows 8 (0,92%) y Windows XP (0,44%). Con datos de marzo e incluyendo únicamente a la plataforma de Microsoft, ojo.

¿Por qué Windows 11 no tiene más tirón? Las razones son de sobra conocidas: requisitos restrictivos que dejan sin posibilidad de actualización a millones de equipos válidos, cambios menores en comparación con Windows 10 -una versión que ahora se encuentra en su mejor momento-, problemas adicionales a los que ya padecen de manera más habitual de los deseable los usuarios de Windows 10… En definitiva, un poco de todo.

Pero lo verdaderamente sangrante es el tema de los requisitos que bien haría Microsoft en abordar de manera decidida, porque se supone que Windows 10 concluye su soporte en 2025 y si se creen en Redmond que los muchos millones de usuarios con equipos que funcionan perfectamente, pero que simplemente no pueden con Windows 11, los van a renovar solo para poder saltar de versión… Están muy equivocados.

Fuente: https://www.muycomputer.com/

jueves, 1 de julio de 2021


Este nuevo malware bloquea las actualizaciones de Windows 10


Son muchas las amenazas de seguridad que podemos encontrarnos en Internet. Los piratas informáticos constantemente perfeccionan las técnicas que utilizan y buscan la manera de llegar a los equipos de las víctimas sin ser detectados. En este artículo nos hacemos eco de un nuevo malware que puede comprometer seriamente a los usuarios con Windows 10. Se trata de un software malicioso que puede bloquear las actualizaciones del sistema operativo e incluso el antivirus que haya instalado.

Crackonosh, el malware que evita el antivirus y las actualizaciones

Hay dos cosas fundamentales para evitar problemas de seguridad: tener un buen antivirus y contar con las últimas actualizaciones disponibles. Si uno de estos dos puntos falla podríamos tener problemas. Ahora bien, si un malware es capaz de paralizar ambas cosas, nuestro equipo podría quedar totalmente expuesto.

Esto es lo que ocurre con el malware Crackonosh. Según indica un grupo de investigadores de seguridad de Avast, este software malicioso llega tras la instalación de juegos piratas o crackeados. Tiene la capacidad de afectar a sistemas con Windows 10.

Los investigadores de ciberseguridad han lanzado una lista de los juegos más populares donde puede colarse Crackonosh. Se trata de versiones pirateadas, como hemos mencionado. Podemos incluir aquí juegos como Far Cry 5, NBA 2K19, Los Sims 4, GTA V o Pro Evolution Soccer 2018.

Uno de los principales objetivos de este malware es eliminar las entradas del registro para desactivar las actualizaciones automáticas de Windows 10. Esto lógicamente hace que un equipo no reciba las últimas versiones y parches para corregir posibles vulnerabilidades y podría quedar expuesto.

malware que afecta a Google y Facebook

Desactiva algunos de los antivirus más populares

Pero no solo va a bloquear las actualizaciones de Windows 10, sino que también tiene la capacidad de desactivar algunos de los antivirus más importantes y utilizados por los usuarios. Para empezar, uno de ellos es Windows Defender. Se trata de la herramienta de protección que viene integrada con el sistema operativo de Microsoft.

Pero también es capaz de eludir el funcionamiento de antivirus como Panda, Norton, F-Secure, Kaspersky o Bitdefender, entre otros. Esto dejaría totalmente desprotegidos a los usuarios y los atacantes podrían tener vía libre para desplegar sus amenazas, robar información y comprometer la seguridad de cualquier manera.

Hasta el momento, según indican los investigadores de seguridad, esta amenaza ha infectado a más de 220.000 usuarios de todo el mundo. Hay que indicar que España está dentro de los países donde ha habido más víctimas, junto a otros de nuestro entorno como Portugal o Italia.

Una vez más se demuestra el peligro de instalar aplicaciones crackeadas. Siempre debemos descargar software desde fuentes oficiales y legítimas. De lo contrario correríamos el riesgo de estar agregando programas que han podido ser modificados de forma maliciosa, además de poder contener malware muy variado con el que robar contraseñas o información personal.

Este nuevo malware bloquea las actualizaciones de Windows 10


Este nuevo malware bloquea las actualizaciones de Windows 10


Son muchas las amenazas de seguridad que podemos encontrarnos en Internet. Los piratas informáticos constantemente perfeccionan las técnicas que utilizan y buscan la manera de llegar a los equipos de las víctimas sin ser detectados. En este artículo nos hacemos eco de un nuevo malware que puede comprometer seriamente a los usuarios con Windows 10. Se trata de un software malicioso que puede bloquear las actualizaciones del sistema operativo e incluso el antivirus que haya instalado.

Crackonosh, el malware que evita el antivirus y las actualizaciones

Hay dos cosas fundamentales para evitar problemas de seguridad: tener un buen antivirus y contar con las últimas actualizaciones disponibles. Si uno de estos dos puntos falla podríamos tener problemas. Ahora bien, si un malware es capaz de paralizar ambas cosas, nuestro equipo podría quedar totalmente expuesto.

Esto es lo que ocurre con el malware Crackonosh. Según indica un grupo de investigadores de seguridad de Avast, este software malicioso llega tras la instalación de juegos piratas o crackeados. Tiene la capacidad de afectar a sistemas con Windows 10.

Los investigadores de ciberseguridad han lanzado una lista de los juegos más populares donde puede colarse Crackonosh. Se trata de versiones pirateadas, como hemos mencionado. Podemos incluir aquí juegos como Far Cry 5, NBA 2K19, Los Sims 4, GTA V o Pro Evolution Soccer 2018.

Uno de los principales objetivos de este malware es eliminar las entradas del registro para desactivar las actualizaciones automáticas de Windows 10. Esto lógicamente hace que un equipo no reciba las últimas versiones y parches para corregir posibles vulnerabilidades y podría quedar expuesto.

malware que afecta a Google y Facebook

Desactiva algunos de los antivirus más populares

Pero no solo va a bloquear las actualizaciones de Windows 10, sino que también tiene la capacidad de desactivar algunos de los antivirus más importantes y utilizados por los usuarios. Para empezar, uno de ellos es Windows Defender. Se trata de la herramienta de protección que viene integrada con el sistema operativo de Microsoft.

Pero también es capaz de eludir el funcionamiento de antivirus como Panda, Norton, F-Secure, Kaspersky o Bitdefender, entre otros. Esto dejaría totalmente desprotegidos a los usuarios y los atacantes podrían tener vía libre para desplegar sus amenazas, robar información y comprometer la seguridad de cualquier manera.

Hasta el momento, según indican los investigadores de seguridad, esta amenaza ha infectado a más de 220.000 usuarios de todo el mundo. Hay que indicar que España está dentro de los países donde ha habido más víctimas, junto a otros de nuestro entorno como Portugal o Italia.

Una vez más se demuestra el peligro de instalar aplicaciones crackeadas. Siempre debemos descargar software desde fuentes oficiales y legítimas. De lo contrario correríamos el riesgo de estar agregando programas que han podido ser modificados de forma maliciosa, además de poder contener malware muy variado con el que robar contraseñas o información personal.

viernes, 5 de junio de 2020

Así puedes desactivar las actualizaciones en Windows 10

windows 10 update blocked bloqueado wu0man

Desactivar las actualizaciones de Windows 10 es posible. Existen muchas maneras, pero la mayoría de ellas son complicadas porque requieren navegar por los menús de Windows. Por suerte, hay muchos programas que nos facilitan la vida, y ahora una nueva herramienta open source nos permite desactivarlas con sólo un par de clicks.

No es raro que una actualización de Windows 10 nos rompa algo en el sistema. May 2020 Update, por ejemplo, introduce muchas incompatibilidades con drivers antiguos y otros fallos que directamente hacen que el ordenador se cuelgue o muestre un pantallazo rojo o azul. El sistema te la bloquea, pero si quieres asegurarte de que no se instala ninguna actualización, el programa Wu10Man es lo que necesitas.

Desactivar los servicios, bloquear los servidores o pausarlas

Wu10Man es una abreviatura de Windows 10 Update Manager. Su interfaz es muy sencilla, y está dividida en cuatro partes. La primera está relacionada con los servicios que usa Windows para recibir actualizaciones: Windows Update, Windows Modules Installer, Windows Update Medic Service y Windows Remediation Service. A la izquierda encontramos una descripción de cada servicio, y a la derecha podemos desactivarlos y evitar que se ejecuten al inicio de Windows.

En la segunda pestaña, encontramos la opción de bloquear en el archivo hosts los servidores a los que Microsoft accede para descargar las actualizaciones en nuestro ordenador. En lugar de tener que ir manualmente a C:WindowsSystem32driversetc, el programa nos ahorra tiempo.

Es importante tener en cuenta que Windows Defender puede bloquear el programa como malware Win32/HostsFileHijack, ya que como el programa permite editar el hosts, Windows 10 lo bloquea cuando vamos a modificar algún ajuste del sistema porque analiza el código completo del programa. Para evitar que lo bloquee, puedes ir a Windows Defender > Acciones > Permitir. A partir de ahora, ya no bloqueará el programa, y podrás bloquearlos todos de golpe.

En la tercera pestaña se pueden pausar las actualizaciones, ya que puede que en el futuro quieras actualizar el sistema. Por ello, puedes pausarlas todo el tiempo que tu quieras desde esta sección, pudiendo elegir bloquear las Actualizaciones de características (como May 2020 Update), o bloquear las actualizaciones de seguridad. Podemos elegir la fecha concreta donde queremos que vuelvan a activarse las actualizaciones, o elegir el número de días que queremos diferirlas.

La última opción, llamada Declutter, se encuentra en fase beta. Esta sección permite desactivar aplicaciones que vienen incluidas en el sistema operativo, pero que no son necesarias para su funcionamiento normal. Por ejemplo, podemos eliminar la app de Alarmas, la de Notas rápidas, las relacionadas con Xbox, etc.

windows 10 update blocked bloqueado wu0man

Como vemos, este simple programa nos puede salvar de que Windows rompa nuestro ordenador. Podéis descargar este programa desde la página de GitHub. Hay versión con instalador y versión Portable.

Así puedes desactivar las actualizaciones en Windows 10

Así puedes desactivar las actualizaciones en Windows 10

windows 10 update blocked bloqueado wu0man

Desactivar las actualizaciones de Windows 10 es posible. Existen muchas maneras, pero la mayoría de ellas son complicadas porque requieren navegar por los menús de Windows. Por suerte, hay muchos programas que nos facilitan la vida, y ahora una nueva herramienta open source nos permite desactivarlas con sólo un par de clicks.

No es raro que una actualización de Windows 10 nos rompa algo en el sistema. May 2020 Update, por ejemplo, introduce muchas incompatibilidades con drivers antiguos y otros fallos que directamente hacen que el ordenador se cuelgue o muestre un pantallazo rojo o azul. El sistema te la bloquea, pero si quieres asegurarte de que no se instala ninguna actualización, el programa Wu10Man es lo que necesitas.

Desactivar los servicios, bloquear los servidores o pausarlas

Wu10Man es una abreviatura de Windows 10 Update Manager. Su interfaz es muy sencilla, y está dividida en cuatro partes. La primera está relacionada con los servicios que usa Windows para recibir actualizaciones: Windows Update, Windows Modules Installer, Windows Update Medic Service y Windows Remediation Service. A la izquierda encontramos una descripción de cada servicio, y a la derecha podemos desactivarlos y evitar que se ejecuten al inicio de Windows.

En la segunda pestaña, encontramos la opción de bloquear en el archivo hosts los servidores a los que Microsoft accede para descargar las actualizaciones en nuestro ordenador. En lugar de tener que ir manualmente a C:WindowsSystem32driversetc, el programa nos ahorra tiempo.

Es importante tener en cuenta que Windows Defender puede bloquear el programa como malware Win32/HostsFileHijack, ya que como el programa permite editar el hosts, Windows 10 lo bloquea cuando vamos a modificar algún ajuste del sistema porque analiza el código completo del programa. Para evitar que lo bloquee, puedes ir a Windows Defender > Acciones > Permitir. A partir de ahora, ya no bloqueará el programa, y podrás bloquearlos todos de golpe.

En la tercera pestaña se pueden pausar las actualizaciones, ya que puede que en el futuro quieras actualizar el sistema. Por ello, puedes pausarlas todo el tiempo que tu quieras desde esta sección, pudiendo elegir bloquear las Actualizaciones de características (como May 2020 Update), o bloquear las actualizaciones de seguridad. Podemos elegir la fecha concreta donde queremos que vuelvan a activarse las actualizaciones, o elegir el número de días que queremos diferirlas.

La última opción, llamada Declutter, se encuentra en fase beta. Esta sección permite desactivar aplicaciones que vienen incluidas en el sistema operativo, pero que no son necesarias para su funcionamiento normal. Por ejemplo, podemos eliminar la app de Alarmas, la de Notas rápidas, las relacionadas con Xbox, etc.

windows 10 update blocked bloqueado wu0man

Como vemos, este simple programa nos puede salvar de que Windows rompa nuestro ordenador. Podéis descargar este programa desde la página de GitHub. Hay versión con instalador y versión Portable.

This entry was posted in :

martes, 5 de mayo de 2020

Cuidado, el fallo que elimina el perfil ha vuelto a Windows 10


Microsoft no termina de solucionar los problemas con los parches de Windows 10. Si volvemos la vista atrás, a febrero de este mismo año, uno de los errores más graves que han sufrido los usuarios es el que se introdujo con el parche KB4532693 y hacía que, tras actualizar, los perfiles de los usuarios y sus datos desaparecieran. Microsoft tardó varios días en admitir y abordar el problema, aunque después quedó solucionado. O eso parecía, ya que desde hace unos días están apareciendo usuarios que, de nuevo, están afectados por este mismo error.

Desde hace varios días, un gran número de usuarios se está viendo afectado de nuevo por el fallo de Windows 10 que borra los perfiles, y los datos, de los usuarios. Según parece, este fallo ha sido introducido por la actualización KB4549951. Este parche llegó a los usuarios el pasado 14 de abril y, a pesar de que han pasado ya casi 3 semanas, muchos usuarios se siguen viendo afectados por este problema.

La actualización KB4549951 sigue eliminando el perfil de los usuarios

Una gran cantidad de usuarios está comentando en Reddit y en los foros oficiales de Microsoft que, tras instalar la actualización KB4549951 en sus ordenadores, sus perfiles están desapareciendo al reiniciar el PC. Y no solo el perfil, sino que todos los datos que se guardaban en él (fotos, documentos, etc) tampoco está disponible tras reiniciar el equipo.

No se sabe exactamente por qué ocurre este error, ni tampoco se muestra un patrón para los usuarios. Hay algunos usuarios que aseguran que les ha ocurrido tras pasar de 1903 a 1909 a través de Windows Update, pero otros usuarios también se han visto afectados tras una instalación limpia de Windows.

Por el momento, Microsoft no ha hecho declaraciones sobre este problema. Por lo tanto, para la compañía ni siquiera existe este problema. Pero el número de usuarios afectados es cada vez mayor.

Si ya hemos descargado e instalado el parche KB4549951 sin problemas no tenemos de qué preocuparnos. De lo contrario, si tenemos pensado instalarlo, es recomendable hacer una copia de seguridad de todos los datos de nuestro perfil. Para evitar problemas.

Posible solución

Parece que Windows no elimina el perfil, sino que se cambia de nombre y, por lo tanto, se desactiva. Por lo tanto, salvo en los casos más graves, los datos y configuraciones no se pierden, sino que siguen estando disponibles.

El perfil original de los usuarios aún debería estar dentro del directorio C:Users. Sin embargo, veremos que en vez de una carpeta tendremos un fichero con una extensión desconocida, como «.ooo» o «.bak».

Hay varias formas de corregir este problema y recuperar tanto el perfil como todos sus datos. La primera es reiniciar el ordenador de 6 a 8 veces. Es extraño, pero finalmente es el propio Windows 10 quien termina por restaurar el perfil y recuperar los datos de los usuarios.

También es posible crear una nueva cuenta de usuario y, desde ella, intentar acceder a la cuenta temporal. Al hacerlo, tendremos acceso a todos nuestros datos y podremos recuperar todo nuestro perfil.

Con Windows 10 May 2020 Update a la vuelta de la esquina, Microsoft no debería permitirse estos errores. Esperamos que, de una vez por todas, Microsoft finalmente se decida a investigar el problema y solucionarlo. Si no, el lanzamiento de la versión 2004 de Windows 10 puede causar todo tipo de problemas.

Cuidado, el fallo que elimina el perfil ha vuelto a Windows 10

Cuidado, el fallo que elimina el perfil ha vuelto a Windows 10


Microsoft no termina de solucionar los problemas con los parches de Windows 10. Si volvemos la vista atrás, a febrero de este mismo año, uno de los errores más graves que han sufrido los usuarios es el que se introdujo con el parche KB4532693 y hacía que, tras actualizar, los perfiles de los usuarios y sus datos desaparecieran. Microsoft tardó varios días en admitir y abordar el problema, aunque después quedó solucionado. O eso parecía, ya que desde hace unos días están apareciendo usuarios que, de nuevo, están afectados por este mismo error.

Desde hace varios días, un gran número de usuarios se está viendo afectado de nuevo por el fallo de Windows 10 que borra los perfiles, y los datos, de los usuarios. Según parece, este fallo ha sido introducido por la actualización KB4549951. Este parche llegó a los usuarios el pasado 14 de abril y, a pesar de que han pasado ya casi 3 semanas, muchos usuarios se siguen viendo afectados por este problema.

La actualización KB4549951 sigue eliminando el perfil de los usuarios

Una gran cantidad de usuarios está comentando en Reddit y en los foros oficiales de Microsoft que, tras instalar la actualización KB4549951 en sus ordenadores, sus perfiles están desapareciendo al reiniciar el PC. Y no solo el perfil, sino que todos los datos que se guardaban en él (fotos, documentos, etc) tampoco está disponible tras reiniciar el equipo.

No se sabe exactamente por qué ocurre este error, ni tampoco se muestra un patrón para los usuarios. Hay algunos usuarios que aseguran que les ha ocurrido tras pasar de 1903 a 1909 a través de Windows Update, pero otros usuarios también se han visto afectados tras una instalación limpia de Windows.

Por el momento, Microsoft no ha hecho declaraciones sobre este problema. Por lo tanto, para la compañía ni siquiera existe este problema. Pero el número de usuarios afectados es cada vez mayor.

Si ya hemos descargado e instalado el parche KB4549951 sin problemas no tenemos de qué preocuparnos. De lo contrario, si tenemos pensado instalarlo, es recomendable hacer una copia de seguridad de todos los datos de nuestro perfil. Para evitar problemas.

Posible solución

Parece que Windows no elimina el perfil, sino que se cambia de nombre y, por lo tanto, se desactiva. Por lo tanto, salvo en los casos más graves, los datos y configuraciones no se pierden, sino que siguen estando disponibles.

El perfil original de los usuarios aún debería estar dentro del directorio C:Users. Sin embargo, veremos que en vez de una carpeta tendremos un fichero con una extensión desconocida, como «.ooo» o «.bak».

Hay varias formas de corregir este problema y recuperar tanto el perfil como todos sus datos. La primera es reiniciar el ordenador de 6 a 8 veces. Es extraño, pero finalmente es el propio Windows 10 quien termina por restaurar el perfil y recuperar los datos de los usuarios.

También es posible crear una nueva cuenta de usuario y, desde ella, intentar acceder a la cuenta temporal. Al hacerlo, tendremos acceso a todos nuestros datos y podremos recuperar todo nuestro perfil.

Con Windows 10 May 2020 Update a la vuelta de la esquina, Microsoft no debería permitirse estos errores. Esperamos que, de una vez por todas, Microsoft finalmente se decida a investigar el problema y solucionarlo. Si no, el lanzamiento de la versión 2004 de Windows 10 puede causar todo tipo de problemas.

This entry was posted in :

miércoles, 17 de abril de 2019

Investigadores de Kaspersky han descubierto una vulnerabilidad 0-day en Windows 10, la cual ha sido catalogada con el ID CVE-2019-0859.

¿En qué consiste esta vulnerabilidad?

Se trata de un fallo de tipo Use-After-Free en la función del sistema que se encarga de las ventanas de diálogo. El patrón del exploit, descubierto en activo, se dirigía a los sistemas operativos de 64 bits (siendo estos los más estandarizados del mercado) desde Windows 7 hasta los últimos Windows 10.
La explotación de la vulnerabilidad comentada permite descargar y ejecutar un script malicioso que, en el peor de los casos, se hace con el control total del ordenador afectado.

Análisis del caso:

En el ejemplo analizado por los laboratorios de Kaspersky el exploit ejecutó Powershell con un comando codificado en base64. El objetivo principal fue descargar una secuencia de comandos adicionales desde https://pastebin.com/ para ejecutar la siguiente etapa de la explotación.
Script Powershell de la última étapa de explotación
El último script en Powershell es muy simple y hace lo siguiente:
– Desempaqueta shellcode.
– Asigna memoria ejecutable.
– Copia shellcode a la memoria asignada.
– Llama a CreateThread para ejecutar shellcode
Shellcode
El objetivo principal del shellcode es hacer una shell inversa vía HTTP, lo que ayuda al atacante a ganar control total sobre el sistema de la víctima.

¿Cómo puedo defenderme ante esta vulnerabilidad?

Afortunadamente los mismos investigadores que descubrieron este fallo advirtieron a Microsoft que lanzó un parche el pasado 10 de abril. Por lo que para estar seguro, actualiza tu sistema a la última versión.

FUENTE: https://unaaldia.hispasec.com/2019/04/descubierto-0-day-en-windows-10.html

Descubierto 0-day en Windows 10

Investigadores de Kaspersky han descubierto una vulnerabilidad 0-day en Windows 10, la cual ha sido catalogada con el ID CVE-2019-0859.

¿En qué consiste esta vulnerabilidad?

Se trata de un fallo de tipo Use-After-Free en la función del sistema que se encarga de las ventanas de diálogo. El patrón del exploit, descubierto en activo, se dirigía a los sistemas operativos de 64 bits (siendo estos los más estandarizados del mercado) desde Windows 7 hasta los últimos Windows 10.
La explotación de la vulnerabilidad comentada permite descargar y ejecutar un script malicioso que, en el peor de los casos, se hace con el control total del ordenador afectado.

Análisis del caso:

En el ejemplo analizado por los laboratorios de Kaspersky el exploit ejecutó Powershell con un comando codificado en base64. El objetivo principal fue descargar una secuencia de comandos adicionales desde https://pastebin.com/ para ejecutar la siguiente etapa de la explotación.
Script Powershell de la última étapa de explotación
El último script en Powershell es muy simple y hace lo siguiente:
– Desempaqueta shellcode.
– Asigna memoria ejecutable.
– Copia shellcode a la memoria asignada.
– Llama a CreateThread para ejecutar shellcode
Shellcode
El objetivo principal del shellcode es hacer una shell inversa vía HTTP, lo que ayuda al atacante a ganar control total sobre el sistema de la víctima.

¿Cómo puedo defenderme ante esta vulnerabilidad?

Afortunadamente los mismos investigadores que descubrieron este fallo advirtieron a Microsoft que lanzó un parche el pasado 10 de abril. Por lo que para estar seguro, actualiza tu sistema a la última versión.

FUENTE: https://unaaldia.hispasec.com/2019/04/descubierto-0-day-en-windows-10.html
This entry was posted in :